Mi az a DNS-szivárgás? (Mit jelent és hogyan működik)
A DNS-szivárgás olyan biztonsági probléma, amely hatással van az online adatvédelemre. Ez egy interakció a számítógép és a DNS-feloldók között.
A Statista szerint 2019-től becslések szerint 1,01 milliárd internetes gazdagép érhető el a DNS-en. Ezek a számok rávilágítanak arra, hogy a DNS mennyire nélkülözhetetlen az internetes böngészéshez.
Ha a DNS-je kiszivárog, ellophatják online adatait, például azt, hogy melyik webhelyet keresi fel, mit ad meg, és minden mást online.
A felhasználóknak meg kell érteniük, hogyan akadályozhatják meg, hogy ez a jogsértés veszélybe sodorja a személyes adatok védelmét és a webhelylátogatások közzétételét. Amikor a DNS kiszivárog, ez a helyzet veszélyesebb lehet, mint gondolta.
További információ a DNS-szivárgásokról a következő részben.
🔑 Kulcs elvitel
- A DNS-szivárgások nyilvánossá tehetik online tevékenységeit és személyes adatait.
- Ez a fenyegetés veszélyes, mivel nyilvánosságra hozhatja böngészési előzményeit.
- A szivárgás lehetővé teszi, hogy más felek megtekintsék a felhasználók előzményeit.
DNS-szivárgás meghatározása
A Domain Name System vagy a DNS felelős azért, hogy böngészés közben megtalálja a megfelelő IP-címet. A felhasználók a DNS-t használják az érvényes címek megtalálására, miközben keresést végeznek a böngészőben.
Internetszolgáltatója (ISP) hozzáfér az előzményekhez, amikor a DNS kiszivárog, így bárki, aki hozzáfér a DNS-kiszolgálóhoz, megtekintheti az Ön online tevékenységét.
2023-ban az internetfelhasználók 25%-a fog VPN-eket használni, amelyek nem 100%-ban biztonságosak. Más szóval, továbbra is előfordulhat szivárgás a számítógép DNS-ében.
| 💡Tudtad? A DNS le tudja fordítani a gazdagépneveket IP-címekké (további DNS-keresés), az IP-címeket pedig tartománynevekké (fordított DNS-keresés). |
Hogyan működik DNS szivárgás?
A DNS-kiszolgálók megőrzik a felhasználó adatait, amelyek az IP-címekről online tárolnak információkat. A DNS súlyos veszélyt jelent, ha kiszivárog.
Ijesztő lehet, ha valaki kémkedni kezd az online tevékenységeid után. Ellophatják banki adatait, jelszavait és bizalmas beszélgetéseit.

Íme a DNS-szivárgás magyarázata a NordVPN szerint.
https://www.youtube.com/watch?v=b0R69zaEDSU
Olvassa tovább a következő szegmenst, ha többet szeretne megtudni a DNS-szivárgások előfordulásáról.
Megértése Hogyan DNS szivárgások Történik

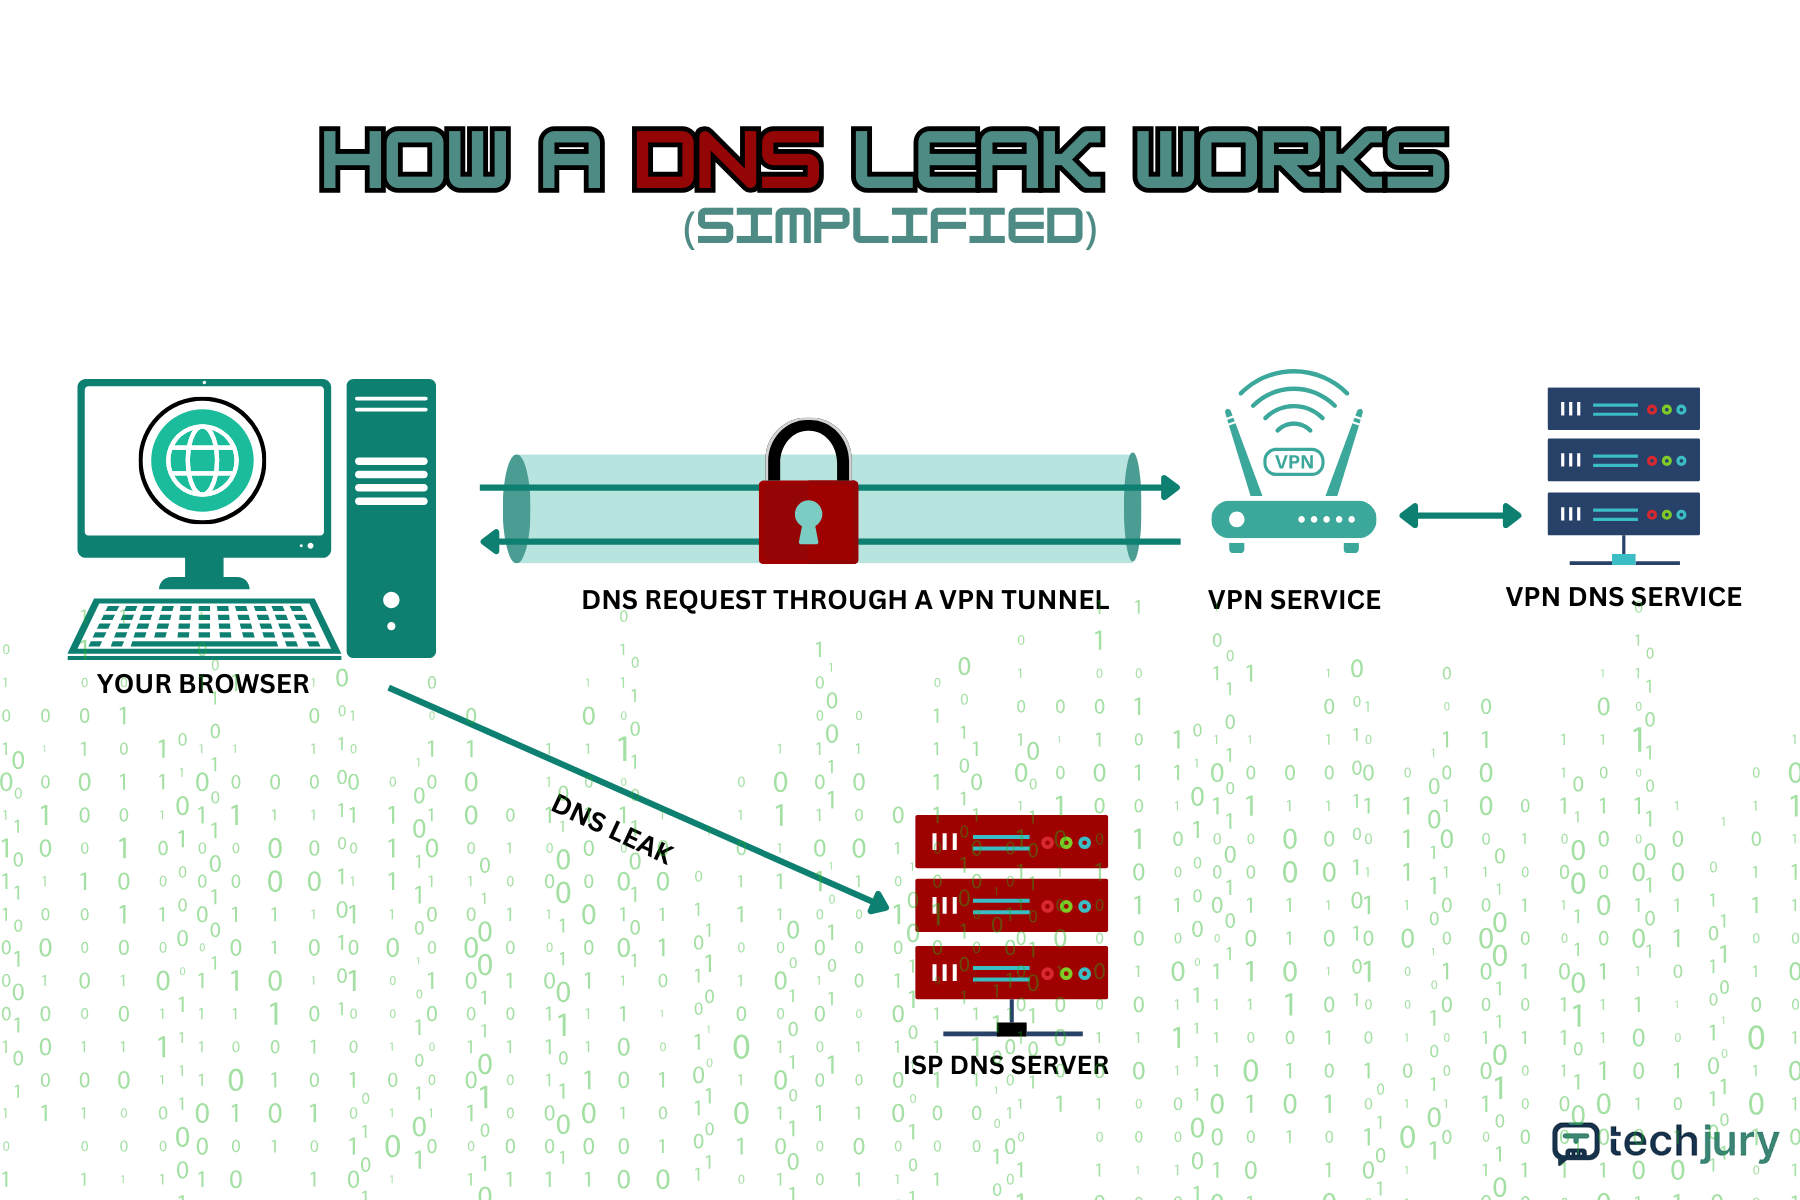
DNS-szivárgás akkor fordul elő, ha egy biztonsági hiba lehetővé teszi, hogy a szükségtelen felek megtekintsék a felhasználó böngészési előzményeit. Ez akkor is megtörténhet, ha virtuális magánhálózatot (VPN) használ.
Gyakran előfordul, amikor olyan adatokat ad meg, amelyek az URL-t olyan IP-címmé alakítják, amely az alagúton kívül halad át. Ezzel az internetszolgáltató látni fogja az előzményeket.
Minden adatot, beleértve a böngészési előzményeket, az eszköz helyét és egyéb személyes adatokat. Ez az oka annak, hogy a DNS-szivárgás veszélyes.
Mi okozza a DNS szivárgás?
A DNS-szivárgásnak számos oka lehet, amelyek bármikor előfordulhatnak. Ez akkor is megtörténhet, ha VPN-kiszolgálót használ.
A szivárgás akkor fordulhat elő, ha az eszközön nem megfelelő a VPN vagy bármely adatvédelmi szolgáltatás konfigurációja. Olvasson tovább ezekről a gyakori okokról, amelyek DNS-szivárgáshoz vezettek.
1. Hatékony VPN-kiszolgáló
A VPN használata nem garantálja, hogy lesz DNS-e. Vannak olyan VPN-szolgáltatások, amelyek nem rendelkeznek saját DNS-kiszolgálóval.
A felhasználók még VPN-kiszolgálók használata közben is tapasztalhatják a szivárgást, elsősorban akkor, ha az eszköz továbbra is az alapértelmezett DNS-kiszolgálót használja.
2. Átlátszó DNS-proxy-k
Az internetszolgáltatók DNS-proxykat használhatnak arra, hogy ügyfeleiket ismét DNS-kiszolgálók használatára kényszerítsék. A felhasználók webes munkameneteit az internetszolgáltató DNS-kiszolgálókra irányítja át.
Gyakran álcázzák ezt a DNS-t, hogy rávegyék a felhasználókat az internetszolgáltató saját DNS-kiszolgálójának használatára. Ily módon továbbra is láthatták a felhasználó böngészési előzményeit.
3. Nem megfelelően konfigurált VPN
Ha a VPN rosszul van konfigurálva, a DNS valószínűleg kiszivárog. A legtöbb VPN megköveteli a felhasználótól, hogy a bejelentkezés előtt csatlakozzon internetszolgáltatójához.
Veszélyei DNS-szivárgás
Ha a DNS-kiszolgálók meghibásodnak, ez veszélyezteti az eszközt. Ez károsítaná a felhasználó adatait és online tevékenységeit.
Íme néhány példa a DNS-szivárgás veszélyeiről.
1. Adatvédelmi fenyegetés
A DNS-szivárgásokkal kapcsolatos elsődleges probléma a felhasználó magánélete. A kiszivárogtatással az online tevékenységei mindenki számára nyitottak lennének.
Adatai veszélybe kerülhetnek, ha digitális előzményei kiszivárognának. A rosszindulatú rosszindulatú programok megfertőzhetik az eszközt, ha szivárog.
2. DNS-alapú rosszindulatú programok
Sok vírust kaphat a DNS-szivárgásokból. A rosszindulatú programok DNS-funkciókat használhatnak támadások indítására és zsarolóprogramok beillesztésére az eszközbe.
Ha DNS-szivárgás történik, az eszköze sebezhetővé válik minden rosszindulatú program ellen. Ez azt jelenti, hogy a DNS-alapú rosszindulatú programok könnyebben megfertőzhetik eszközét.
3. Lassabb számítógép teljesítmény
A DNS-szivárgás a számítógép teljesítményében is problémákat okoz. Ez lelassíthatja az internetkapcsolatot, mivel folyamatosan DNS-kéréseket küld.
A DNS-szivárgás az eszköz teljesítményét is korlátozza, mivel nem hagyja abba a kérések küldését az IPS-kiszolgálóknak.
Rosszindulatú programok Ez veszélyes is lehet, mivel rossz webhelyhez csatlakozhat. Rosszindulatú rosszindulatú programot tartalmazhat, amely megfertőzheti eszközét.
| 📈Piac trend A Windowst régóta a legnagyobb sebezhetőségű operációs rendszernek tekintik, és továbbra is nyereséges célpont a támadók számára, mintegy 51%-os piaci részesedésével világszerte. |
Megelőzése DNS-szivárgás
Vannak módok a DNS-szivárgások megelőzésére és az eszköz védelmére. A felhasználóknak tudniuk kell, hogyan védhetik meg DNS-kiszolgálóikat, hogy elkerüljék a magánéletükkel kapcsolatos problémákat.
Íme néhány módszer a DNS-szivárgások megelőzésére.
1. Névtelen webböngészők
A névtelen webböngészők használata egy módszer lehet a DNS-szivárgások elkerülésére. Ez teljes névtelenséget biztosít a felhasználóknak böngészés közben.
2. Használja a tűzfalat
A tűzfalak segítségével megakadályozhatja az adatok kilépését a számítógépből, vagy szabályozhatja a DNS-szivárgást. Ugyancsak elengedhetetlen a tűzfal frissítése, hogy megvédje eszközét az új fenyegetésekkel szemben.
3. Futtassa a DNS-szivárgástesztet
Ennek a tesztnek a futtatása biztosítja a böngészési előzmények és a magánélet védelmét. Ez a módszer a DNS-szivárgások ellenőrzésére és annak biztosítására, hogy az alagút ne szakadjon meg.
1. lépés: Keressen egy ingyenes DNS-szivárgást vizsgáló eszközt, és kattintson a kiválasztott eszközre.
2. lépés: A teszt ellenőrzi a használt VPN-t, és megnézi, hogy az eszköz ki van-e téve.

3. lépés: A DNS állapotának ellenőrzéséhez válassza a Standard vagy Extended Test lehetőséget. Ez megjeleníti a VPN szivárgástesztjét.

Végső gondolatok
DNS-szivárgás akkor fordul elő, ha végzetes hiba van az eszközben. A szivárgás lehetővé teszi, hogy az Internet Provider Service szerverei lássák, mire kattintanak a felhasználók, és mire keresnek rá online.
Annak ellenére, hogy a VPN-ek névtelenül meg tudják védeni eszközeit, szivárgások továbbra is előfordulhatnak. Ez akkor fordulhat elő, ha a felhasználói kérést véletlenül a titkosított alagúton kívül küldték el.
A szivárgás veszélyezteti az eszköz adatvédelmét annak ellenére, hogy a felhasználó a VPN-eszközt használja. A DNS-szivárgás folyamatának megértése kulcsfontosságú.
GYIK
-
Biztonságos a Cloudflare DNS-e?
Igen, biztonságos a Cloudflare DNS használata, mivel csomagjuk tartalmazza a DNS-szűrést és a böngésző elkülönítését.
-
Hogyan működik a DNS szivárgásteszt?
Úgy működik, hogy több DNS-rekordot küld a VPN-nek a megoldáshoz. Ha az egyik szerver az internetszolgáltatóhoz tartozik, előfordulhat, hogy a VPN-nél DNS-szivárgás lép fel.
-
Hogyan törölhetem a DNS-gyorsítótárat az útválasztón?
A DNS-gyorsítótárat törölheti, ha leállítja vagy újraindítja az útválasztót. Ezzel megakadályozza, hogy rosszindulatú programok támadják meg eszközét.